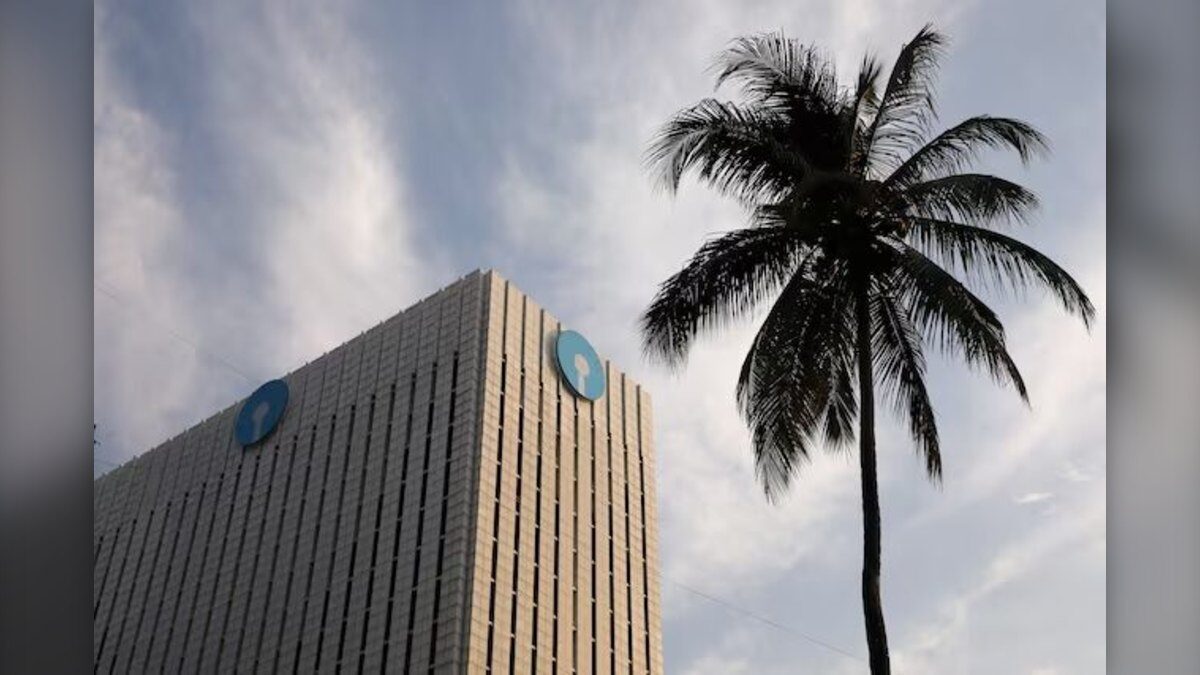
ভারতের বৃহত্তম রাষ্ট্রায়ত্ত ব্যাংক স্টেট ব্যাংক অব ইন্ডিয়ায় (এসবিআই) সাইবার হামলার ঘটনা ঘটেছে। এতে ব্যাংকটির ৩ হাজার ৮৯৭ জন গ্রাহকের ব্যক্তিগত তথ্য ফাঁস হয়েছে। ফাঁস হওয়া এসব তথ্য ডার্ক ওয়েবে প্রকাশ করা হয়েছে বলে জানিয়েছে ব্যাংকটি।
প্রাথমিক বিশ্লেষণে দেখা গেছে, ফাঁস হওয়া তথ্যের মধ্যে রয়েছে গ্রাহকদের নাম, মুঠোফোন নম্বর, জন্মতারিখ, ই-মেইল ঠিকানা, বাসার ঠিকানা, ব্যাংকের ব্র্যান্ড ও গ্রাহক শনাক্তকরণসংক্রান্ত তথ্য এবং ঋণের নথিপত্র। এসব তথ্যের অপব্যবহার করে প্রতারণা, পরিচয় জালিয়াতি কিংবা গ্রাহকদের লক্ষ্য করে ভুয়া বার্তা পাঠানোর ঝুঁকি তৈরি হতে পারে।
ঘটনার প্রকৃতি ও ব্যাপ্তি নির্ধারণে একটি স্বাধীন সাইবার নিরাপত্তা সংস্থাকে নিয়োগ দিয়েছে এসবিআই। সংস্থাটি তথ্য ফাঁসের কারণ, কীভাবে এই ঘটনা ঘটেছে এবং এর প্রভাব কতটা বিস্তৃত—তা খতিয়ে দেখবে।
তবে ব্যাংকটি জানিয়েছে, গ্রাহকদের হিসাবে জমা থাকা অর্থ সম্পূর্ণ নিরাপদ। এই তথ্য ফাঁসের কারণে ব্যাংকের মূল কার্যক্রম, আর্থিক ফলাফল কিংবা ব্যবসা পরিচালনার ধারাবাহিকতায় উল্লেখযোগ্য প্রভাব পড়বে বলে তারা মনে করছে না।
ভারতের আর্থিক খাতে সাইবার নিরাপত্তা নিয়ে নিয়ন্ত্রক সংস্থাগুলোর নজরদারি বাড়ার মধ্যেই এ ঘটনা ঘটল। দেশটির ব্যাংকিং নিয়ন্ত্রক সংস্থা সাম্প্রতিক বছরগুলোতে আর্থিক প্রতিষ্ঠানগুলোর সাইবার নিরাপত্তাব্যবস্থা আরও শক্তিশালী করার ওপর গুরুত্ব দিয়ে আসছে। ব্যাংক ও আর্থিক প্রতিষ্ঠানের বিরুদ্ধে সাইবার হামলার ঝুঁকি বাড়তে থাকায় গ্রাহকের ব্যক্তিগত তথ্য সুরক্ষার বিষয়টিও নতুন করে গুরুত্ব পাচ্ছে।
ব্যাংকটির তদন্তে তথ্য ফাঁসের উৎস ও কারণ সম্পর্কে আরও বিস্তারিত জানা যেতে পারে। আপাতত গ্রাহকদের হিসাবের অর্থ নিরাপদ থাকার আশ্বাস দিলেও ব্যক্তিগত তথ্য ফাঁসের ঘটনায় তথ্যের অপব্যবহার ঠেকানো এবং নিরাপত্তাব্যবস্থা জোরদার করা গুরুত্বপূর্ণ হয়ে উঠেছে।