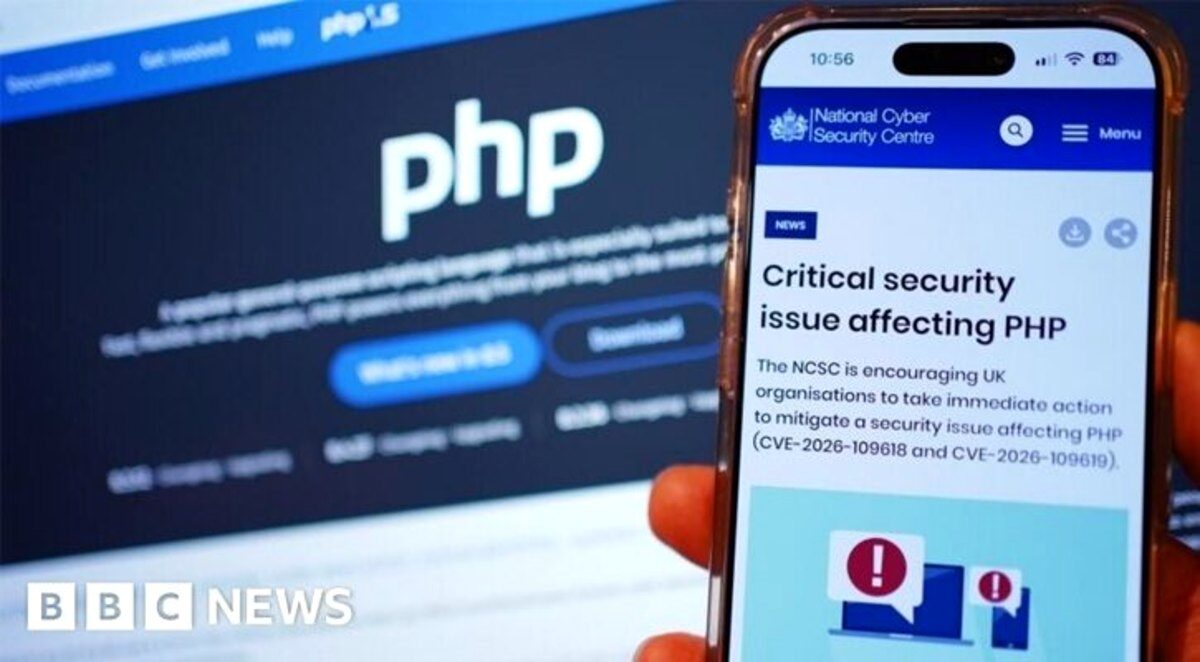
বিশ্বজুড়ে সাইবার নিরাপত্তা নিয়ে নতুন উদ্বেগ তৈরি হয়েছে একটি ত্রুটিপূর্ণ সফটওয়্যার প্রযুক্তিকে ঘিরে। ওয়েবসাইট তৈরিতে বহুল ব্যবহৃত প্রোগ্রামিং ভাষা পিএইচপিতে (PHP) গুরুতর নিরাপত্তাত্রুটি শনাক্ত হওয়ার পর বিভিন্ন দেশের সরকারি-বেসরকারি প্রতিষ্ঠান সতর্কতামূলক ব্যবস্থা নিয়েছে। এর প্রভাব পড়েছে বাংলাদেশেও। ঝুঁকি মোকাবিলায় দেশের কয়েকটি ব্যাংক, সরকারি দপ্তর, হাসপাতালসহ বিভিন্ন প্রতিষ্ঠানের ওয়েবসাইট সাময়িকভাবে বন্ধ রাখা হয়েছে।
বাংলাদেশে প্রতি মাসে প্রায় তিন লাখ মানুষ জমির মালিকানা পরিবর্তনসংক্রান্ত নামজারি সেবা অনলাইনে গ্রহণ করেন। কিন্তু গত শনিবার, ২৪ অক্টোবর, এই সেবা নিতে গিয়ে অনেকেই ওয়েবসাইটটি বন্ধ পান। জমিসংক্রান্ত সেবা দেওয়ার সরকারি ওয়েবসাইট land.gov.bd-তে জানানো হয়, বাংলাদেশ সরকারের সাইবার নিরাপত্তা তদারককারী সংস্থা বিজিডি ই-গভ সার্টের (BGD e-GOV CIRT) জরুরি সতর্কতার পরিপ্রেক্ষিতে ওয়েবসাইটটি হালনাগাদ করা হচ্ছে। এ কারণে সাময়িকভাবে বন্ধ রাখা হয়েছে অনলাইন ভূমিসেবা।
বিজিডি ই-গভ সার্টের সূত্র জানিয়েছে, বিশ্বজুড়ে পিএইচপির একটি নিরাপত্তাত্রুটি শনাক্ত হওয়ার পর এই সতর্কতা জারি করা হয়। ত্রুটিটি কাজে লাগিয়ে সাইবার অপরাধীরা ওয়েবসাইটে অননুমোদিত প্রবেশ করতে পারে এবং গুরুত্বপূর্ণ তথ্যভান্ডার বা ডেটাবেইসের ওপর নিয়ন্ত্রণ নেওয়ার চেষ্টা করতে পারে। এ আশঙ্কায় বিভিন্ন দেশের মতো বাংলাদেশেও একাধিক প্রতিষ্ঠানের ওয়েবসাইট সাময়িকভাবে বন্ধ রাখা হয়েছে।
বাংলাদেশ ব্যাংকসহ কয়েকটি ব্যাংক, একটি বেসরকারি হাসপাতাল এবং বিভিন্ন প্রতিষ্ঠানের ওয়েবসাইটও এই পরিস্থিতিতে বন্ধ বা সীমিত করা হয়েছে। তবে কোন কোন প্রতিষ্ঠান ঠিক কী কারণে ওয়েবসাইট বন্ধ করেছে, সে বিষয়ে সব প্রতিষ্ঠান প্রকাশ্যে কিছু জানায়নি। ফলে বাংলাদেশে মোট কতটি প্রতিষ্ঠান ক্ষতিগ্রস্ত হয়েছে, তা নিশ্চিতভাবে বলা যাচ্ছে না।
ভূমি ব্যবস্থাপনা অটোমেশন প্রকল্পের উপপরিচালক আসিফ মাহমুদকে এ বিষয়ে প্রশ্ন করা হলে তিনি জানান, বাংলাদেশ কম্পিউটার কাউন্সিলের (বিসিসি) সঙ্গে সমন্বয় করে একটি কারিগরি সমস্যা পরীক্ষা করা হচ্ছে। নিয়মিত রক্ষণাবেক্ষণের অংশ হিসেবে ওয়েবসাইটটি সাময়িকভাবে বন্ধ রাখা হয়েছে বলে তিনি উল্লেখ করেন। তাঁর ভাষ্য অনুযায়ী, রোববার দুপুর পর্যন্ত ওয়েবসাইট বন্ধ থাকার কথা থাকলেও কাজ আগেই শেষ হলে তার আগে সেবা চালু করা হবে।
তবে ওয়েবসাইটে প্রকাশিত বিজ্ঞপ্তিতে স্পষ্টভাবে বলা হয়েছে, বিজিডি ই-গভ সার্টের জরুরি সাইবার নিরাপত্তা সতর্কতার পরিপ্রেক্ষিতে এটি হালনাগাদ করা হচ্ছে। ফলে ওয়েবসাইট বন্ধ রাখার বিষয়ে সংশ্লিষ্ট কর্তৃপক্ষের বক্তব্যে কিছুটা পার্থক্য রয়েছে।
পিএইচপি কী, কেন এটি গুরুত্বপূর্ণ?
ইন্টারনেট ব্যবহারকারীদের অনেকেই পিএইচপি সম্পর্কে সরাসরি জানেন না। অথচ প্রতিদিন অসংখ্য ওয়েবসাইট ব্যবহারের সময় তাঁরা এই প্রযুক্তির সুবিধা নেন। পিএইচপি বা ‘পিএইচপি: হাইপারটেক্সট প্রিপ্রসেসর’ একটি প্রোগ্রামিং ভাষা। এটি মূলত ওয়েবসাইটের পেছনের অংশে কাজ করে। ব্যবহারকারীর অনুরোধ প্রক্রিয়াকরণ, তথ্য সংগ্রহ এবং প্রয়োজন অনুযায়ী ওয়েবপেজ তৈরি করতে এই ভাষা ব্যবহৃত হয়।
প্রযুক্তি গবেষণা প্রতিষ্ঠান উইজের তথ্যের ভিত্তিতে বিবিসির এক প্রতিবেদনে বলা হয়েছে, বিশ্বজুড়ে প্রায় ৭০ শতাংশ ওয়েবসাইটে পিএইচপি ব্যবহৃত হয়। ১৯৯০-এর দশকে কানাডীয় প্রোগ্রামার রাসমাস লারডর্ফ এই প্রযুক্তি তৈরি করেন। এর সোর্স কোড উন্মুক্ত করে দেওয়ায় বিশ্বের বিভিন্ন প্রান্তের উন্নয়নকারীরা বিনা মূল্যে এটি ব্যবহার ও প্রয়োজন অনুযায়ী পরিবর্তন করার সুযোগ পান।
পিএইচপির কাজ বোঝাতে রেস্তোরাঁয় খাবার অর্ডারের উদাহরণ দেওয়া যায়। একজন ক্রেতা খাবারের অর্ডার দিলে কর্মী সেটি রান্নাঘরে পাঠান। রান্নাঘরে খাবার প্রস্তুত হওয়ার পর তা ক্রেতার টেবিলে পৌঁছে দেওয়া হয়। ওয়েবসাইটেও একই ধরনের প্রক্রিয়া চলে। কেউ ওয়েবসাইটে প্রবেশ করলে পিএইচপি তাঁর অনুরোধ প্রক্রিয়াকরণ করে এবং প্রয়োজনীয় তথ্য দিয়ে ওয়েবপেজ তৈরি করতে সহায়তা করে। এই কাজ সাধারণত এত দ্রুত হয় যে ব্যবহারকারী আলাদাভাবে তা বুঝতে পারেন না।
বিশ্বজুড়ে বিপুলসংখ্যক ওয়েবসাইটে এই প্রযুক্তি ব্যবহৃত হওয়ায় এর নিরাপত্তাত্রুটি বড় ঝুঁকি তৈরি করতে পারে। কোনো ত্রুটি যদি আক্রমণকারীদের অননুমোদিত প্রবেশের সুযোগ দেয়, তাহলে একাধিক প্রতিষ্ঠান একই ধরনের ঝুঁকিতে পড়তে পারে।
এআইয়ের সহায়তায় ধরা পড়ল পুরোনো ত্রুটি
পিএইচপির নিরাপত্তাত্রুটিটি এক দশকেরও বেশি সময় ধরে অশনাক্ত ছিল বলে প্রতিবেদনে উল্লেখ করা হয়েছে। গত সপ্তাহে যুক্তরাষ্ট্রের দুটি সাইবার নিরাপত্তা প্রতিষ্ঠানের গবেষকেরা এআইয়ের সহায়তায় ত্রুটিটি শনাক্ত করেন। প্রতিষ্ঠান দুটি হলো ক্যালিফ এবং উইজ। উইজ গুগলের মূল প্রতিষ্ঠান অ্যালফাবেটের অংশ।
ত্রুটি শনাক্তকারী গবেষকদের একজন ক্যালিফের রায়ান অস্টিন বিবিসিকে বলেন, তাঁর আবিষ্কার করা দুর্বলতাগুলোর মধ্যে এটিই সবচেয়ে গুরুতর।
ত্রুটির খবর প্রকাশ্যে আসার পর বিশ্বজুড়ে সাইবার নিরাপত্তা নিয়ে উদ্বেগ ছড়িয়ে পড়ে। আশঙ্কা তৈরি হয়, হ্যাকাররা এই দুর্বলতা কাজে লাগিয়ে ওয়েবসাইটের নিয়ন্ত্রণ নিতে, তথ্য চুরি করতে কিংবা সংশ্লিষ্ট প্রতিষ্ঠানের গুরুত্বপূর্ণ ডিজিটাল ব্যবস্থা ক্ষতিগ্রস্ত করতে পারে। এ কারণে অনেক প্রতিষ্ঠান সম্ভাব্য আক্রমণ ঠেকাতে আগাম সতর্কতামূলক ব্যবস্থা নেয়।
এ ঘটনায় একটি গুরুত্বপূর্ণ বিষয় সামনে এসেছে—দীর্ঘদিন ধরে ব্যবহৃত এবং বহুল পরিচিত কোনো প্রযুক্তিতেও গুরুতর নিরাপত্তাত্রুটি থেকে যেতে পারে। আবার এআই এমন কিছু দুর্বলতা শনাক্ত করতে সাহায্য করতে পারে, যা প্রচলিত পদ্ধতিতে দীর্ঘ সময়েও ধরা পড়েনি।
বিশ্বের বিভিন্ন দেশে কী প্রভাব পড়েছে?
গত ২১ অক্টোবর যুক্তরাষ্ট্রের জাতীয় নিরাপত্তা সংস্থা (এনএসএ) পিএইচপি ব্যবহারকারী প্রতিষ্ঠানগুলোকে সতর্ক করে। সংস্থাটি জানায়, কোনো প্রতিষ্ঠান দ্রুত নিরাপত্তাত্রুটি সংশোধন করতে না পারলে ঝুঁকিতে থাকা ব্যবস্থা বন্ধ করে দেওয়া উচিত। কারণ, এই দুর্বলতা ব্যবহার করে আক্রমণকারীরা সরাসরি ডেটাবেইস লক্ষ্যবস্তু করতে পারে।
বিবিসির প্রতিবেদন অনুযায়ী, সতর্কতার কারণে গেমিং প্ল্যাটফর্ম, সরকারি ওয়েবসাইট এবং অনলাইন ফোরামসহ বিভিন্ন ডিজিটাল সেবা ব্যাহত হয়েছে। যুক্তরাষ্ট্রভিত্তিক অলাভজনক প্রতিষ্ঠান উইকিমিডিয়াও সতর্কতামূলক ব্যবস্থা হিসেবে তাদের কয়েকটি ব্যবস্থা বন্ধ রাখে। উইকিমিডিয়া বিশ্বজুড়ে ব্যবহৃত অনলাইন বিশ্বকোষ উইকিপিডিয়া পরিচালনা করে।
যুক্তরাজ্য সরকার বৃহস্পতিবার জানায়, দেশটির কিছু সরকারি সেবা সাময়িকভাবে বন্ধ থাকতে পারে। সতর্কতামূলক ব্যবস্থা হিসেবে সেখানে ৩২টি ওয়েবসাইট বন্ধ করা হয়েছিল।
ফ্রান্সের টেলিযোগাযোগ প্রতিষ্ঠান অরেঞ্জ নিরাপত্তাত্রুটি সংশোধনের কাজ চলাকালে বিশ্বজুড়ে তাদের কিছু সেবায় প্রবেশাধিকার সীমিত করে। ফিনল্যান্ড সরকারও কয়েকটি ওয়েবসাইট ও ওয়েবপেজ বন্ধ রাখে। বিবিসির কিছু পেজও সাময়িকভাবে পাওয়া যায়নি। নেদারল্যান্ডসের সাইবার নিরাপত্তা সংস্থা নিজেদের ওয়েবসাইটও বন্ধ করে দেয়।
এদিকে ভারতের বৃহত্তম ব্যাংক স্টেট ব্যাংক অব ইন্ডিয়ার (এসবিআই) গ্রাহকদের গোপন তথ্য হাতিয়ে নেওয়ার দাবি করে ‘সিরিয়াসিম’ নামের একটি হ্যাকার গোষ্ঠী। শুক্রবার রাষ্ট্রায়ত্ত ব্যাংকটি গ্রাহকদের তথ্য ফাঁস হওয়ার বিষয়টি স্বীকার করে। তবে পিএইচপির নিরাপত্তাত্রুটির সঙ্গে এই তথ্য ফাঁসের ঘটনার সরাসরি সম্পর্ক কতটা, তা নিশ্চিত করার মতো তথ্য প্রতিবেদনে দেওয়া হয়নি।
বিশ্বজুড়ে শত শত ওয়েবসাইট বন্ধ রাখার খবর পাওয়া গেলেও এখন পর্যন্ত ক্ষতিগ্রস্ত ওয়েবসাইটের মোট সংখ্যা কিংবা আর্থিক ক্ষয়ক্ষতির পূর্ণাঙ্গ হিসাব প্রকাশ করা হয়নি। ঝুঁকি কমাতে পিএইচপির নিরাপদ সংস্করণে হালনাগাদ করাসহ বিভিন্ন নিরাপত্তাব্যবস্থা গ্রহণের পরামর্শ দেওয়া হয়েছে।
বাংলাদেশে ব্যাংকসহ যেসব প্রতিষ্ঠানের ওয়েবসাইট বন্ধ
গত ২২ অক্টোবর, বৃহস্পতিবার, বিজিডি ই-গভ সার্ট পিএইচপি-সংক্রান্ত নিরাপত্তাঝুঁকি নিয়ে জরুরি সতর্কতা জারি করে। এতে সংশ্লিষ্ট প্রতিষ্ঠানগুলোকে তাদের সার্ভারে পিএইচপি কোথায় কোথায় ব্যবহৃত হচ্ছে, তা শনাক্ত করতে বলা হয়। পাশাপাশি ব্যবহৃত সংস্করণ নিরাপত্তাঝুঁকিতে রয়েছে কি না, তা যাচাই করে প্রয়োজনীয় ব্যবস্থা নেওয়ার পরামর্শ দেওয়া হয়।
সতর্কতা জারির পর বৃহস্পতিবার বাংলাদেশ ব্যাংক তাদের ওয়েবসাইট বন্ধ রাখে। এরপর কয়েকটি ব্যাংকও সম্ভাব্য সাইবার হামলার ঝুঁকি এড়াতে একই পদক্ষেপ নেয়। এগুলোর মধ্যে রয়েছে অগ্রণী ব্যাংক, জনতা ব্যাংক, আইএফআইসি ব্যাংক, স্ট্যান্ডার্ড ইসলামী ব্যাংক, এসবিএসি ব্যাংক এবং বেঙ্গল কমার্শিয়াল ব্যাংক।
ব্যাংকগুলো জানিয়েছে, সম্ভাব্য সাইবার ঝুঁকি এড়ানো এবং নিজেদের প্রযুক্তিগত অবকাঠামোর নিরাপত্তা যাচাই করতেই ওয়েবসাইট বন্ধ রাখা হয়েছে। প্রয়োজনীয় পরীক্ষা ও নিরাপত্তাব্যবস্থা সম্পন্ন হলে ওয়েবসাইটগুলো আবার চালু করা হবে।
বাংলাদেশ ব্যাংকের নির্বাহী পরিচালক ও মুখপাত্র আরিফ হোসেন খান শনিবার জানান, সতর্কতামূলক ব্যবস্থা হিসেবে কেন্দ্রীয় ব্যাংকের ওয়েবসাইট বন্ধ রাখা হয়েছে। তিনি বলেন, প্রযুক্তি বিভাগের কর্মকর্তারা যাতে কোনো সমস্যা না হয়, তা নিশ্চিত করতে দিনরাত কাজ করছেন। তবে ওয়েবসাইট বন্ধ থাকলেও ব্যাংকিং সেবায় কোনো প্রভাব পড়েনি বলে তিনি উল্লেখ করেন। ঝুঁকি কমে এলে ওয়েবসাইটটি আবার চালু করা হবে।
বিজিডি ই-গভ সার্টের সূত্র জানায়, বাংলাদেশে অন্তত একটি বেসরকারি হাসপাতালের ওয়েবসাইটে অননুমোদিত প্রবেশের ঘটনা শনাক্ত হয়েছে। হাসপাতাল কর্তৃপক্ষকে এ বিষয়ে জানানো হলেও শনিবার সন্ধ্যা পর্যন্ত তারা সার্টের সঙ্গে যোগাযোগ করেনি বলে সূত্রটি জানিয়েছে। এ ছাড়া পিএইচপি ব্যবহার করা অন্যান্য সরকারি ও বেসরকারি ওয়েবসাইটেও রক্ষণাবেক্ষণ ও নিরাপত্তা যাচাইয়ের কাজ চলছিল।
সার্টের প্রকল্প পরিচালক নাজমুল হক খন্দকার জানান, পিএইচপি-সংক্রান্ত সমস্যার বিষয়ে পরামর্শ জারির পর জাতীয় ডেটা সেন্টারে ওয়েবসাইট রাখা প্রতিষ্ঠানগুলোকে এবং জাতীয় পোর্টাল কাঠামোর আওতাভুক্ত সংস্থাগুলোকে সতর্ক করা হয়েছে। গুরুত্বপূর্ণ তথ্য অবকাঠামো বা সিআইআই হিসেবে চিহ্নিত প্রতিষ্ঠানগুলোকেও জানানো হয়েছে। পিএইচপি দিয়ে তৈরি সব ওয়েবসাইটের কর্তৃপক্ষকে প্রয়োজনীয় নিরাপত্তাব্যবস্থা নেওয়ার পরামর্শ দেওয়া হয়েছে।
নাগরিকের তথ্য সুরক্ষায় বাংলাদেশের উদ্বেগ
বাংলাদেশে নাগরিকদের ব্যক্তিগত তথ্য ফাঁসের ঘটনা নতুন নয়। প্রযুক্তিবিষয়ক গবেষণা প্রতিষ্ঠান টেকগ্লোবাল ইনস্টিটিউটের (টিজিআই) গত আগস্টে প্রকাশিত এক প্রতিবেদনে বলা হয়, ২০২৩ সালের জানুয়ারি থেকে ২০২৬ সালের মে পর্যন্ত দেশে অন্তত ৬৮টি তথ্য ফাঁসের ঘটনা ঘটেছে। এর মধ্যে ৩৬টি সরকারি প্রতিষ্ঠানের সঙ্গে এবং ৩২টি বেসরকারি প্রতিষ্ঠানের সঙ্গে সম্পর্কিত।
প্রতিবেদন অনুযায়ী, গত বছরের ফেব্রুয়ারিতে জাতীয় পরিচয়পত্রের তথ্যভান্ডার থেকে তথ্য ফাঁসের ঘটনা ঘটে। এর আগে ২০২৩ সালে জাতীয় পরিচয়পত্র-সংক্রান্ত আরেকটি তথ্য ফাঁসের ঘটনায় পাঁচ কোটি মানুষের তথ্য প্রকাশ্যে চলে আসে। এসব ঘটনার পরও কার্যকর ব্যবস্থা নেওয়া হয়নি বলে প্রতিবেদনে অভিযোগ করা হয়েছে।
এমন পরিস্থিতিতে পিএইচপির নিরাপত্তাত্রুটি বাংলাদেশের জন্য কতটা উদ্বেগের, তা জানতে চাইলে ঢাকা বিশ্ববিদ্যালয়ের তথ্যপ্রযুক্তি ইনস্টিটিউটের অধ্যাপক বিএম মাইনুল হোসেন বলেন, বিষয়টি অবশ্যই উদ্বেগের।
তিনি উদাহরণ দিয়ে বলেন, কেউ যদি ভূমিসেবার সার্ভারের নিয়ন্ত্রণ নিয়ে জমির রেকর্ড পরিবর্তন করে, কিংবা আয়করসংক্রান্ত ওয়েবসাইটের নিয়ন্ত্রণ নিয়ে তথ্য মুছে দেয়, তাহলে তার পরিণতি কী হতে পারে, তা সহজেই অনুমান করা যায়।
মাইনুল হোসেনের মতে, বাংলাদেশের উচিত বিশ্বজুড়ে নেওয়া নিরাপত্তাব্যবস্থা ও প্রকাশিত পরামর্শের ওপর নজর রাখা। একই সঙ্গে দেশের সরকারি-বেসরকারি প্রতিষ্ঠানগুলো এসব নির্দেশনা যথাযথভাবে বাস্তবায়ন করছে কি না, তা নিশ্চিত করতে হবে। শুধু ওয়েবসাইট বন্ধ রাখাই যথেষ্ট নয়; সম্ভাব্য দুর্বলতা শনাক্ত করা, সফটওয়্যার হালনাগাদ করা, সার্ভারের নিরাপত্তা পরীক্ষা এবং নাগরিকের তথ্য সুরক্ষায় কার্যকর ব্যবস্থা নেওয়াও জরুরি।
বাংলাদেশে ভূমি ব্যবস্থাপনা, ব্যাংকিং, কর প্রদানসহ বহু গুরুত্বপূর্ণ সেবা এখন অনলাইননির্ভর। এসব ব্যবস্থায় নিরাপত্তার ঘাটতি দেখা দিলে শুধু ব্যক্তিগত তথ্য নয়, নাগরিকের সম্পত্তির রেকর্ড এবং আর্থিক লেনদেনের নিরাপত্তাও ঝুঁকিতে পড়তে পারে। তাই পিএইচপির এই নিরাপত্তাত্রুটি সাময়িক ওয়েবসাইট বন্ধের ঘটনা হিসেবেই সীমাবদ্ধ নয়; এটি দেশের ডিজিটাল সেবার নিরাপত্তা ও তথ্য সুরক্ষাব্যবস্থা আরও শক্তিশালী করার প্রয়োজনীয়তাও সামনে এনেছে।